So funktioniert es
Vom HR-Ereignis bis in jede Anwendung
neoid muss Ihre Verzeichnisdienste nicht ersetzen – es steuert sie als übergeordnete Orchestrierungsschicht. Und wenn Sie später weniger Systeme betreiben wollen, kann es ihre Aufgaben übernehmen. Ein Ereignis im HR-System löst alles Weitere automatisch aus.
Architektur
Ein Hub, fünf Säulen
Das HR-System liefert Ereignisse, neoid berechnet Rechte, Zielsysteme werden versorgt – und alles ist nachvollziehbar.
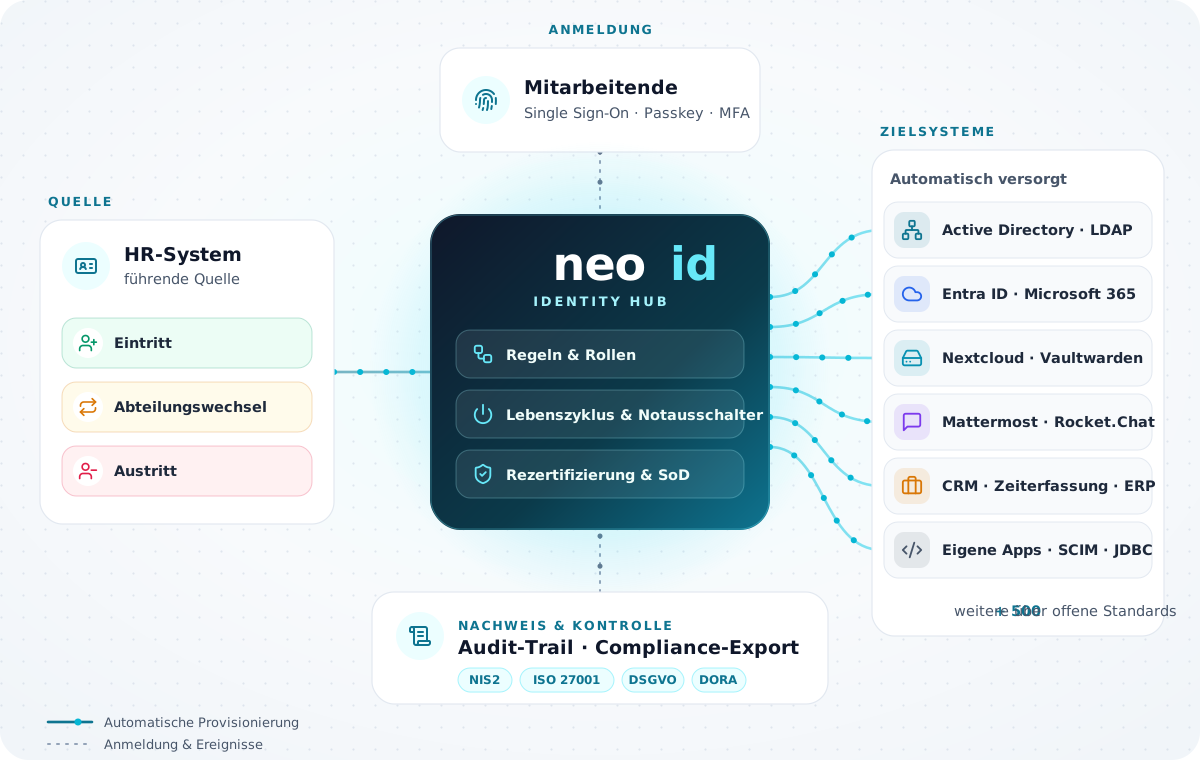
Auslöser – HR-System
Eintritt, Abteilungswechsel, Beförderung oder Austritt starten den Prozess – ohne E-Mail-Ketten.
Orchestrierung – neoid
Regeln berechnen rollenbasierte Rechte und steuern den Lebenszyklus systemübergreifend.
Provisionierung – Zielsysteme
Konten in Verzeichnisdiensten, Collaboration-Tools und Fachanwendungen werden angelegt, angepasst oder gesperrt.
Überwachung – SIEM
Ereignisse werden an Ihr SIEM weitergeleitet – für Erkennung und Nachvollziehbarkeit nach NIS2 und ISO 27001.
Transparenz – Audit
Audit-Oberfläche für IT und Revision: Wer hat wann worauf Zugriff – und warum?
Lebenszyklus
Joiner, Mover, Leaver – vollautomatisch
- 1
Onboarding (Joiner)
HR legt die neue Person im HR-System an. neoid erkennt das und stößt die Provisionierung an.
- Konten in allen Zielsystemen
- E-Mail und Zugriffsrechte ab Tag 1
- Passwortlose Ersteinrichtung per Passkey
- Kein IT-Ticket nötig
- 2
Rollenwechsel (Mover)
Bei Abteilungswechsel oder Beförderung passt neoid alle Zugänge automatisch an.
- Nicht mehr benötigte Rechte werden entfernt
- Neue Berechtigungen werden sofort gewährt
- Lückenlos nachvollziehbar
- 3
Offboarding (Leaver)
Ein Statuswechsel im HR-System genügt: neoid deaktiviert alle Konten und beendet alle Sitzungen.
- Deaktivierung in allen Anwendungen
- Revisionssichere Dokumentation
- Keine verwaisten Konten
Ergänzen oder ablösen – Sie entscheiden
„Wir nutzen doch schon Active Directory und Entra ID …“
Hervorragend – das ist die perfekte Basis. neoid macht aus Ihrer Microsoft-Umgebung einen automatisierten Lebenszyklus.
Lokaler Verzeichnisdienst
Active Directory
- Windows-Benutzer, Kennwörter und Gruppen
- Gruppenrichtlinien, Server und Dateifreigaben
- Kennt keine Ein- und Austrittsdaten
- Keine native Anbindung von Cloud-Diensten
- Pflege per Ticket und Hand
Cloud-Identität für Microsoft 365
Microsoft Entra ID
- Login für Microsoft 365 und Cloud-Apps
- SSO, MFA und Conditional Access
- Lebenszyklus-Automatisierung nur mit Zusatzlizenzen
- Fachsoftware außerhalb von Microsoft schwer provisionierbar
- Keine HR-Kopplung im Standard
Übergeordnete Orchestrierung
neoid
- Steuert AD und Entra ID synchron
- Empfängt HR-Ereignisse und pflegt alles automatisch
- Versorgt auch alle weiteren Zielsysteme
- Notausschalter für alle Systeme gleichzeitig
Fazit: AD und Entra ID liefern die Identitäten – neoid automatisiert die Abläufe.
Einführung
Von 0 auf produktiv in 6 Wochen
Kein Big-Bang-Rollout: neoid wird iterativ eingeführt – Abteilung für Abteilung, System für System.

- 1
Woche 1–2
Discovery & Analyse
Gemeinsamer Überblick über Systeme, Nutzer und Zugriffsrechte.
- Bestandsaufnahme aller Anwendungen
- Ist-Analyse von Identitäten und Rechten
- Verwaiste Konten und Schatten-IT identifizieren
- Rollenkonzept-Workshop mit HR und IT
Ergebnis: Vollständiges Inventar und abgestimmtes Rollenkonzept.
- 2
Woche 2–3
Pilot-Integration
Anbindung des ersten Zielsystems – typischerweise Microsoft 365 oder Active Directory – mit 5–10 Testnutzern.
- HR-System anbinden (lesend)
- Erstes Zielsystem integrieren
- Joiner, Mover, Leaver im Test validieren
Ergebnis: Erster vollautomatischer Lebenszyklus im Produktivsystem.
- 3
Woche 3–5
Schrittweiser Rollout
System für System und Abteilung für Abteilung – nichts wird ohne Prüfung und Freigabe übernommen.
- Weitere Zielsysteme anbinden
- Abteilungen schrittweise übernehmen
- HR- und IT-Ansprechpartner schulen
- Audit-Trail und Compliance-Berichte aktivieren
Ergebnis: Alle Kernsysteme sind angebunden, der Lebenszyklus läuft automatisch.
- 4
ab Woche 6
Optimierung & Betrieb
Feinabstimmung: Self-Service, Rezertifizierung und Monitoring werden aktiviert.
- Self-Service für Wiederherstellung
- Periodische Zugriffsprüfungen
- SIEM-Anbindung und Alarme
- Übergabe in den Betrieb
Ergebnis: neoid läuft weitgehend autonom.
Der dargestellte Plan ist ein typisches Beispiel. Die tatsächliche Dauer hängt von Unternehmensgröße und Anzahl der Anwendungen ab.
Was wir vorab von Ihnen brauchen
- Zugang zum HR-System (API-Key oder Webhook)
- Service-Konto für AD/Entra ID – wir zeigen Ihnen die genauen Berechtigungen
- Liste der anzubindenden Systeme (Top 3–5 zuerst)
- Rollenkonzept – wir liefern eine Vorlage
- Je eine Ansprechperson aus IT und HR für wöchentliche 30-Minuten-Termine
Was passiert mit bestehenden Konten?
- Bestehende Konten werden gefunden und nach Ihrer Bestätigung mit den richtigen Personen verknüpft.
- Verwaiste Konten werden sichtbar und zur Prüfung vorgelegt.
- Vor dem ersten Sync zeigt neoid, was sich im Zielsystem ändern würde.
- Ab Stichtag übernimmt neoid die Steuerung aller neuen Ereignisse – Altbestände folgen in Ihrem Tempo.
Begleitung während der Einführung
- Fester Implementierungs-Ansprechpartner
- Wöchentliche Abstimmung (30 Minuten)
- Technischer Support per Ticket und Chat
- Dokumentation und Schulungsunterlagen
- Go-Live-Begleitung und Abnahme
- 30 Tage Begleitung nach dem Go-Live
- 99,9 % Verfügbarkeit im Cloud-Betrieb

Nächster Schritt
Sehen Sie neoid live – in 20 Minuten
Wir zeigen Ihnen an echter Software, wie neoid Ihr HR-System mit Ihren Anwendungen verbindet und manuelle Tickets überflüssig macht. Direkt mit unseren IAM-Architekten.
Kostenlos · ohne Vorbereitung · Termin direkt online wählbar